Как работает DNS: полный гайд для владельца сайта в 2026 году
Коротко о главном:
DNS превращает доменное имя в IP-адрес, и именно из-за него ломается почта, исчезает сайт после переезда на новый хостинг и не проходит индексация в Google.
Этот материал — для владельцев сайтов, маркетологов и всех, кто планирует переезд на новый хостинг: здесь DNS разобран не как список терминов для хостинговой панели, а как инфраструктура, от которой зависят почта, позиции в поиске и репутация домена.
Разобраться, как работает DNS на практике, а не только в теории, — цель этого гайда: полный справочник записей, отдельный развернутый раздел про SPF, DKIM и DMARC для почты, безопасный переезд без простоя, реальное влияние DNS на SEO, безопасность домена и разбор самых частых ошибок вроде DNS_PROBE_FINISHED_NXDOMAIN.
Что такое DNS простыми словами
DNS (Domain Name System) превращает доменное имя в IP-адрес. Когда вы вводите в браузере example.com, именно DNS подсказывает, что этот домен на самом деле расположен по адресу вроде 192.0.2.10, куда и нужно отправить запрос.
DNS — это распределенная база данных, а не единый централизованный справочник: ни один сервер не хранит полный список всех доменов, каждый отвечает только за свою часть системы.
Итак, что такое DNS простыми словами? Это система адресации интернета, без которой пришлось бы запоминать цифры вместо имен сайтов.
Как это работало до появления DNS
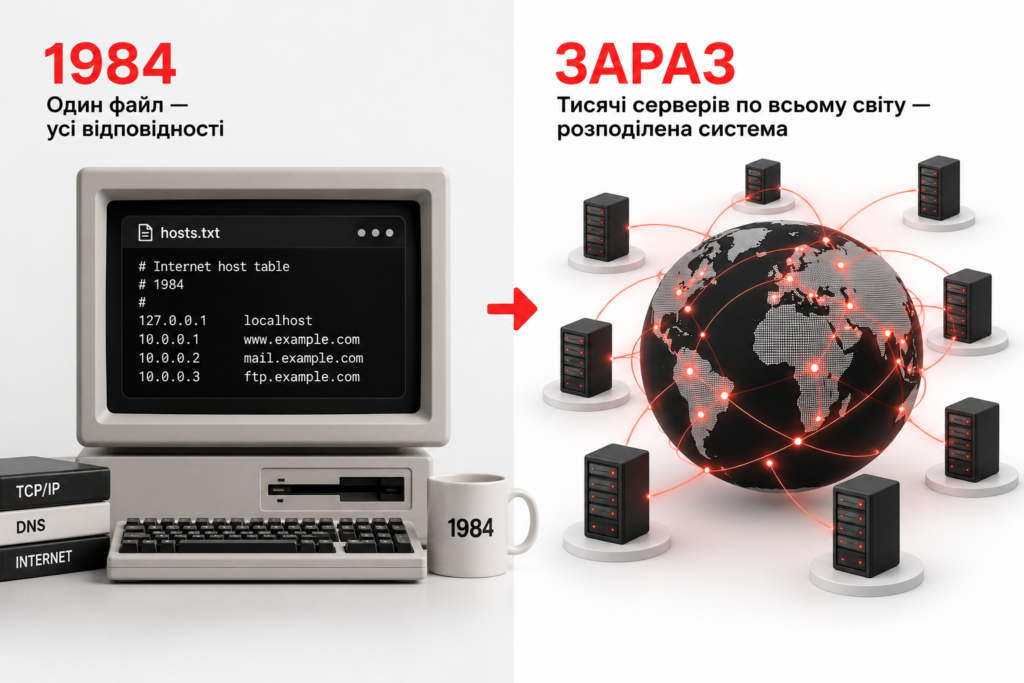
До появления DNS в 1984 году соответствие имен и адресов хранилось в одном текстовом файле hosts.txt, который регулярно обновлял и рассылал всем вручную Стэнфордский исследовательский институт, — такая схема работала, пока сеть насчитывала сотни компьютеров, но потеряла эффективность, когда их количество выросло до тысяч.
Из чего состоит DNS: серверы и иерархия
Чтобы понять, как работает DNS на уровне инфраструктуры, стоит разобрать четыре типа серверов, каждый из которых отвечает за свою часть поиска:
- рекурсивный резолвер;
- корневые серверы;
- TLD;
- авторитетные серверы домена.
Далее расскажем, как именно они взаимодействуют между собой за один типичный запрос.
Рекурсивный резолвер, корневые, TLD и авторитетные серверы
Рекурсивный резолвер — это первая точка контакта, обычно сервер провайдера или публичный DNS вроде 8.8.8.8, который берет на себя весь поиск вместо устройства пользователя.
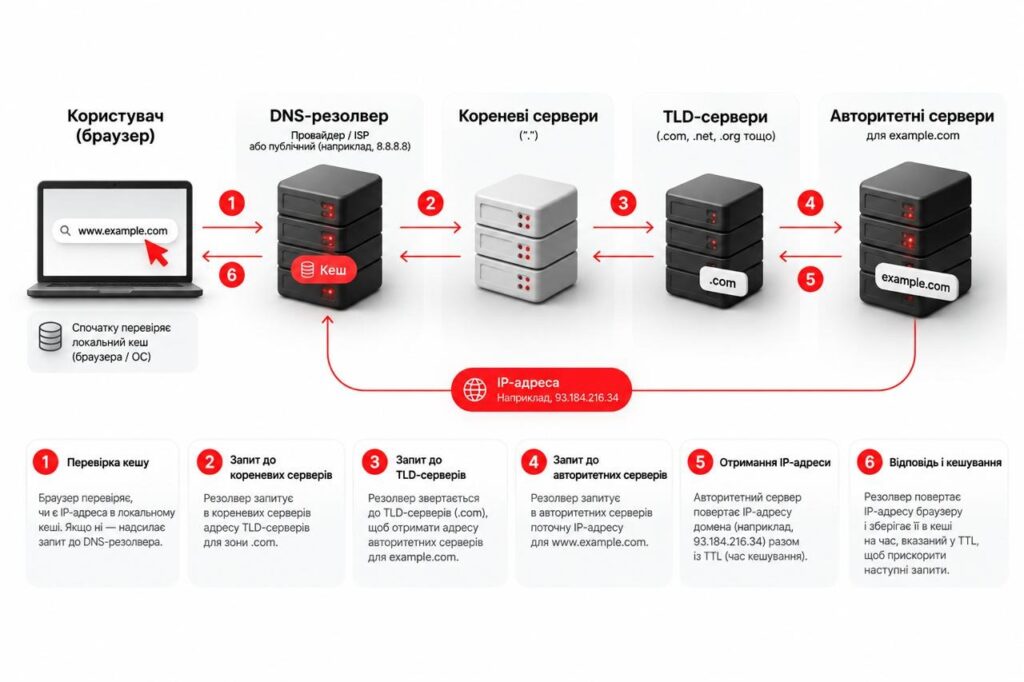
Рассмотрим домен site.com.ua: резолвер сначала обращается к корневому узлу. Тот не знает нужного адреса, но направляет запрос к TLD-серверу зоны .ua (а тот — к com.ua). Далее цепочка ведет к авторитетному источнику конкретного домена. Именно он хранит все записи и предоставляет финальный ответ с IP-адресом, а не промежуточные звенья или резолвер.
Как браузер находит IP-адрес: путь запроса за 6 шагов
Процесс превращения доменного имени в сетевой адрес происходит в несколько последовательных этапов:
- Проверка кеша: браузер выясняет, не запрашивали ли этот домен недавно.
- Обращение к резолверу: если сохраненных данных нет, запрос направляется к рекурсивному узлу (провайдера или публичного DNS).
- Запрос к корню: резолвер опрашивает корневой сервер, который направляет его к соответствующей зоне TLD.
- Поиск в TLD: зона TLD (например, .ua или .com) перенаправляет запрос на авторитетный источник домена.
- Получение ответа: авторитетная инстанция возвращает резолверу финальный IP-адрес.
- Кеширование и передача: резолвер отправляет результат браузеру и сохраняет его на время, заданное TTL-записью (благодаря этому повторная загрузка происходит значительно быстрее).
- Соединение: получив подтвержденный IP, браузер подключается к хосту для загрузки контента.
Получив заветный IP, браузер сразу устанавливает соединение с нужным сервером для загрузки контента сайта.
DNS-записи: полный справочник
DNS-записи — это четкие инструкции в конфигурации домена, которые определяют маршрутизацию веб-трафика, корпоративной почты и подтверждение SSL-сертификатов.
По сути, DNS — это не просто адрес сервера, а целый набор разнотипных инструкций, и базовые туториалы обычно останавливаются только на пяти из них (A, AAAA, CNAME, MX, TXT), хотя в реальной работе с доменом рано или поздно понадобятся и другие, — ниже представлен полный набор из двенадцати типов записей:
| Тип записи | Что делает | Пример значения | Когда нужен |
| A | Указывает на IPv4-адрес сервера | 192.0.2.10 | Всегда — базовый адрес сайта |
| AAAA | Указывает на IPv6-адрес сервера | 2606:4700::6810:85e5 | Желательно иметь рядом с A-записью |
| CNAME | Создает псевдоним, указывающий на другое доменное имя | www CNAME example.com. | Поддомены, внешние сервисы |
| MX | Направляет почту на почтовый сервер | 10 mail.example.com. | В том случае, если на домене есть почта |
| TXT | Служебная текстовая запись: верификация, SPF/DKIM/DMARC | v=spf1 include:_spf.google.com ~all | Почта, подтверждение владения доменом |
| NS | Указывает, какие серверы авторитетны для зоны домена | ns1.hostingprovider.com. | Всегда — определяет, кто управляет зоной |
| SOA | Хранит служебные параметры зоны: серийный номер, TTL | ns1… admin… 2026091001 … | Создается автоматически для зоны |
| SRV | Указывает хост и порт для конкретного сервиса | _sip._tcp 10 5 5060 sip.example.com. | Телефония, некоторые мессенджеры |
| CAA | Ограничивает перечень центров сертификации для домена | 0 issue «letsencrypt.org» | Защита от чужого SSL-сертификата |
| HTTPS/SVCB | Сразу передает браузеру параметры соединения | 1. alpn=h2,h3 | Ускорение HTTPS-соединения |
| PTR | Обратная запись: IP-адрес → доменное имя | 10.2.0.192.in-addr.arpa → mail.example.com. | Рассылки, репутация почтового сервера |
А и AAAA — адрес сервера
A-запись указывает на IPv4-адрес сервера (например, 192.0.2.10), а AAAA-запись — то же самое, но для более длинного формата IPv6. В 2026 году стоит иметь оба: часть мобильных операторов и сетей уже работает на IPv6 по умолчанию. Без AAAA-записи такие пользователи подключаются через более медленные промежуточные шлюзы трансляции адресов, а не напрямую.
CNAME — псевдоним
CNAME создает псевдоним для домена — вместо того чтобы дублировать IP-адрес в отдельной записи, поддомен просто указывает на другое доменное имя. Если оно изменится, обновлять придется только одну запись, а не все псевдонимы сразу.
Типичное применение — поддомен www, указывающий на корневой домен, подключение внешних сервисов вроде систем рассылок или хелпдесков, технические поддомены CDN. Ограничение стоит помнить сразу: CNAME нельзя поставить на корневой домен (голый example.com без www) — там по стандарту должны быть только A, AAAA или специальные ALIAS-записи отдельных провайдеров.
Если поддомен используется как полноценный раздел сайта, а не просто технический редирект, разницу между поддоменом и подпапкой стоит понимать также со стороны поисковой оптимизации — подробнее об этом можно прочитать в статье «Что такое поддомены и как их использовать в SEO».
MX — почтовые серверы
MX-запись направляет почту на нужный сервер, и у нее всегда есть числовой приоритет: чем меньше значение, тем выше приоритет, и именно к этому узлу сначала пытается достучаться отправитель.
Типичная ошибка при переезде на нового почтового провайдера — оставить старые MX-записи рядом с новыми: почта тогда хаотично распределяется между двумя разными системами, часть писем теряется, а найти причину сложно, потому что все вроде бы «частично работает».
TXT — служебные записи
TXT-запись — это произвольная текстовая строка в зоне домена, которую используют для самых разных целей: подтверждения прав на веб-ресурс в Google Search Console или других сервисах, а также для трех важнейших с точки зрения почтовых настроек элементов — SPF, DKIM и DMARC. Технически они также являются разновидностью TXT, но с четко определенным форматом содержимого, поэтому и рассматриваются далее отдельно.
В таких TXT-записях часто размещают ключи верификации и служебные метаданные, а для передачи структурированной информации о контенте самой страницы поисковым системам используется микроразметка сайта.
NS и SOA — кто управляет зоной
NS-запись указывает, какие серверы являются авторитетными для зоны домена, — посмотреть ее можно в панели регистратора или через любой DNS checker, введя домен. Именно здесь чаще всего ломается переезд на новый хостинг. Если изменить NS-записи на нового провайдера, а тот еще не успел поднять полную копию всех данных со старой площадки (MX, TXT, поддомены), часть сервисов домена на какое-то время просто прекращает работать.
SOA-запись является служебной и создается автоматически вместе с зоной: она хранит ее серийный номер, который увеличивается с каждым изменением, и базовые интервалы обновления для вторичных серверов.
SRV — сервисы
SRV-запись указывает конкретный хост и порт для отдельного сервиса на домене. На практике встречается реже других типов, в основном в настройках IP-телефонии (SIP) или некоторых корпоративных мессенджеров и протоколов вроде XMPP, где клиенту нужно найти сервер автоматически, без ручного ввода адреса.
CAA — кто может выдавать SSL-сертификат вашему домену
CAA-запись ограничивает перечень центров сертификации, которым разрешено выдавать SSL для домена. Если в записи указано только «letsencrypt.org», ни одна другая организация технически не сможет выпустить SSL-сертификат на этот домен (даже в случае ошибки или попытки злоупотребления с чужого аккаунта).
Без CAA-записи это не запрещено явно, теоретически разрешено любому центру сертификации. Хотя на практике злоупотребления редки, CAA закрывает именно эту маловероятную, но реальную брешь.
HTTPS и SVCB — современные записи для быстрого соединения
HTTPS-запись (и ее общая форма SVCB) позволяет браузеру сразу узнать параметры соединения, в частности, какие протоколы поддерживает сервер (HTTP/2, HTTP/3), не тратя на это отдельный промежуточный шаг после обычного DNS-запроса.
Простыми словами: браузер получает нужную информацию за один раз вместо двух, и соединение устанавливается на долю секунды быстрее — незаметно для одного посещения, но ощутимо в совокупности на мобильных сетях с высокой задержкой.
PTR — обратный DNS
PTR выполняет обратную задачу по отношению к обычной A-записи: превращает IP-адрес обратно в доменное имя.
Самое практичное применение — рассылки и почтовые серверы: большинство защитных систем проверяют, имеет ли IP-адрес отправителя корректный обратный DNS. При отсутствии PTR-записи письмо с гораздо более высокой вероятностью попадает в спам или вообще отклоняется, причем независимо от того, насколько правильно настроены SPF и DKIM.
DNS для почты: SPF, DKIM и DMARC
SPF, DKIM и DMARC — три TXT-записи, без которых почта с собственного домена в 2026 году с высокой вероятностью попадает в спам или вообще не доходит до Gmail, Yahoo или Outlook.
Неправильная настройка стоит бизнесу реальных писем клиентам, подтверждений заказов и рабочей переписки, а исправить проблему постфактум сложнее, чем настроить все с самого начала.
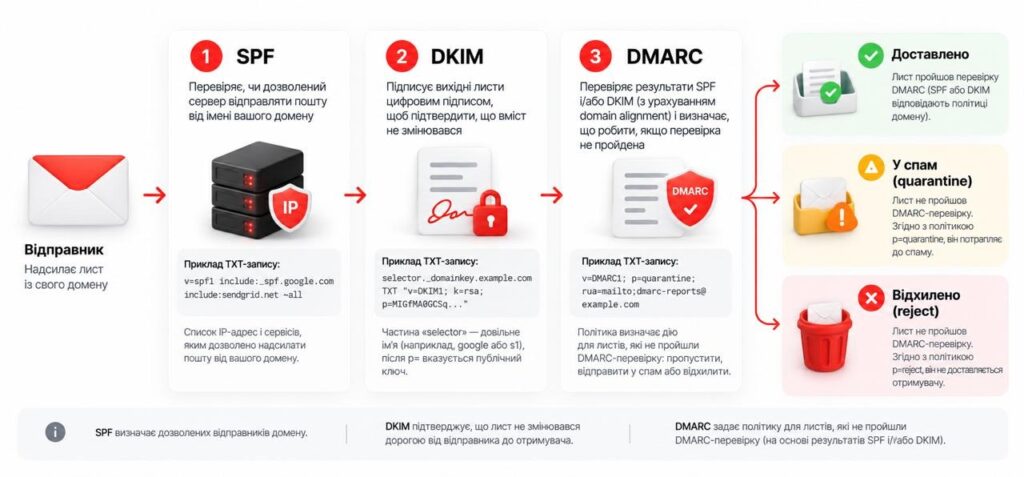
Что делает каждый из трех записей
SPF определяет авторизованных отправителей — список IP-адресов и сервисов, которым разрешено отправлять почту от имени вашего домена. Пример строки:
v=spf1 include:_spf.google.com include:sendgrid.net ~all
Здесь домен разрешает рассылку через инфраструктуру Google Workspace и сервис SendGrid, а символ ~all в конце означает «мягко отклонять» сообщения от всех остальных источников, не описанных выше.
DKIM заверяет исходящие письма цифровой подписью, которая подтверждает, что их содержимое не изменилось по дороге от отправителя к получателю. Запись выглядит так:
selector._domainkey.example.com TXT «v=DKIM1; k=rsa; p=MIGfMA0GCSq…»
Часть «selector» — произвольное имя, которое задает почтовый провайдер (например, google или s1), а после p= идет сам публичный ключ для верификации исходящих сообщений.
DMARC задает реакцию на непройденную проверку (что делать с письмом, которое не прошло SPF или DKIM: пропустить, пометить подозрительным или отклонить полностью). Пример:
v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@example.com
Здесь p=quarantine означает, что письма, не прошедшие проверку, пойдут в спам получателя, а не будут заблокированы полностью — это типичный безопасный старт перед переходом на более строгий p=reject.
Требования Google, Yahoo и Microsoft к отправителям
Требования к рассылкам, по данным Google, действуют с февраля 2024 года: Gmail требует от массовых отправителей (от 5000 писем в день на личные ящики сервиса с одного домена) аутентификации как через SPF, так и через DKIM одновременно, опубликованного DMARC-записи уровня минимум p=none, жалоб на спам ниже 0,1% (и ни в коем случае не выше 0,3%) и поддержки one-click unsubscribe для маркетинговых писем.
С ноября 2025 года Google ужесточила применение этих правил: сообщения, не соответствующие требованиям, могут получать временный или постоянный отказ в доставке, а не просто письма попадают в спам.
Yahoo выдвигает аналогичные требования без четкого порога в количестве писем, ориентируясь на «значительный объем» рассылки. По данным Microsoft, компания присоединилась к этим требованиям позже: с 5 мая 2025 года письма от массовых отправителей (от 5000 в день) на Outlook.com, Hotmail и Live.com, не прошедшие SPF, DKIM и DMARC-выравнивание, получают полный отказ в доставке с кодом ошибки 550 5.7.515, а не попадают в папку «Спам», как планировалось изначально.
Важно понимать: эти пороги формально касаются массовых отправителей, но правильно настроенные SPF, DKIM и DMARC улучшают доставку почты для домена любого размера, а не только для рассылок на тысячи получателей.
Как проверить свои записи и что делать, если письма в спаме
Практический чек-лист проверки — начните с любого публичного DNS checker (например, mxtoolbox.com или dmarcian.com), введите название ресурса и проверьте SPF, DKIM и DMARC отдельно — анализатор сразу укажет на синтаксические ошибки, если таковые имеются:
- Две SPF-записи на одном домене — самая частая ошибка: допускается только одна SPF TXT-запись, и если их две, то обе становятся недействительными. Все нужные источники надо объединить в одну строку через include.
- Устаревшие IP-адреса в SPF — сервис рассылок или CRM могли изменить диапазоны, пока конфигурация оставалась старой. Параметры стоит сверять с актуальной документацией каждого подключенного инструмента раз в несколько месяцев.
- DMARC без отчетов — добавьте rua= с собственной почтой в DMARC-запись, чтобы получать ежедневные отчеты о том, кто и откуда пытается отправлять письма от имени вашего домена.
- DKIM-селектор не активирован в почтовом сервисе — сама TXT-запись может быть правильной, однако, если в конфигурации провайдера цифровую подпись не включить принудительно, эта настройка останется неактивной.
Если не получается самостоятельно разобраться, продолжают ли письма попадать в спам, несмотря на правильные на вид записи, стоит выполнить технический SEO-аудит сайта, включающий проверку почтовой инфраструктуры домена как часть общей диагностики ресурса.
TTL и распространение изменений: почему после правок сайт «то есть, то нет»
TTL (Time To Live) определяет время жизни записи в кеше — сколько секунд резолверы по всему миру могут использовать уже полученный ответ, не спрашивая авторитетный сервер повторно.
Если TTL записи равен 3600 (час), то после изменения IP-адреса часть пользователей увидит новый сервер сразу, а другие — только через час, пока не истечет кеш старого значения на конкретном резолвере. Именно поэтому сайт после правки DNS может «то быть, то исчезать» в течение некоторого времени, которое зависит от источника и времени поступления обращения.
Практический совет: за сутки до запланированных серьезных изменений (переезд, смена MX) снизьте TTL до 300 секунд (5 минут). Это заставит резолверы чаще сверять актуальность записи, и после самого изменения новое значение разойдется гораздо быстрее.
После завершения переезда TTL стоит вернуть к привычным значениям (3600 или выше) — слишком низкий показатель постоянно увеличивает нагрузку на авторитетные серверы и немного замедляет каждый первый запрос, потому что кеш приходится обновлять чаще, чем нужно.
Как перенести сайт на новый хостинг без простоя
Переезд на новый хостинг ломается в основном не из-за самого переноса файлов или базы данных, а из-за DNS: пока TTL предыдущих записей не истек, часть посетителей и поисковых ботов все еще стучится на старый сервер. Приведенный ниже чек-лист поможет свести простой к практически незаметному минимуму.
Чек-лист переезда
Соблюдение четкой последовательности технических шагов поможет минимизировать время простоя сайта и избежать потери данных и почтовых сообщений:
- Снизить TTL всех ключевых записей (A, MX) до 300 секунд минимум за сутки до переезда.
- Поднять полную копию сайта на новом сервере и протестировать ее работу по прямому IP-адресу или тестовому домену хостера.
- Проверить новый сервер через файл hosts на своем компьютере, пока в общем DNS все еще действуют старые записи.
- Отдельно перенести и проверить MX-записи — об этом чаще всего забывают, из-за чего корпоративная почта начинает теряться первой.
- Изменить NS-записи (если переносите управление зоной на нового провайдера) или A-записи (если меняете только сервер, а DNS остается на старом месте).
- Дождаться распространения изменений — с TTL в 300 секунд это обычно несколько часов для подавляющего большинства пользователей.
- Проверить SSL-сертификат на новом сервере и все редиректы, в частности www ↔ без www, http ↔ https.
- Вернуть TTL к привычному значению (3600 и выше) после подтверждения, что все работает стабильно.
Более подробный пошаговый алгоритм всех этапов переезда, в частности с подготовкой контента и SEO-составляющей, — в статье «Чек-лист переноса сайта на новый домен».
Типичные ошибки при переезде
Перед началом работ стоит ознакомиться с распространенными техническими просчетами, чтобы заблаговременно уберечь ресурс от возможных сбоев:
- Забыли перенести MX-записи → почта на старом домене перестает доходить → сверять MX отдельным пунктом чек-листа, а не «заодно» с другими записями.
- Изменили NS-записи, не перенеся сначала их на новый DNS-провайдер, → исчезают поддомены, почта, подтверждения в Search Console → сначала продублировать имеющиеся ресурсы на новом провайдере, и только потом переключать NS.
- Забыли CAA-запись → новый сервер не может выпустить SSL-сертификат через Let’s Encrypt или другой ЦС → проверить CAA до переезда, а не после ошибки выпуска сертификата.
- Не проверили поддомены → work сайт переехал, а shop или blog все еще указывает на старый сервер → составить полный список поддоменов домена до начала переезда.
Внимательная проверка каждого из этих пунктов гарантирует беспроблемный перенос и сохранит стабильную работу всех сервисов.
DNS и SEO: что реально влияет на позиции
Стоит честно сказать сразу: DNS не является фактором ранжирования сам по себе — Google не повышает и не понижает позиции сайта за то, какой у вас DNS-провайдер.
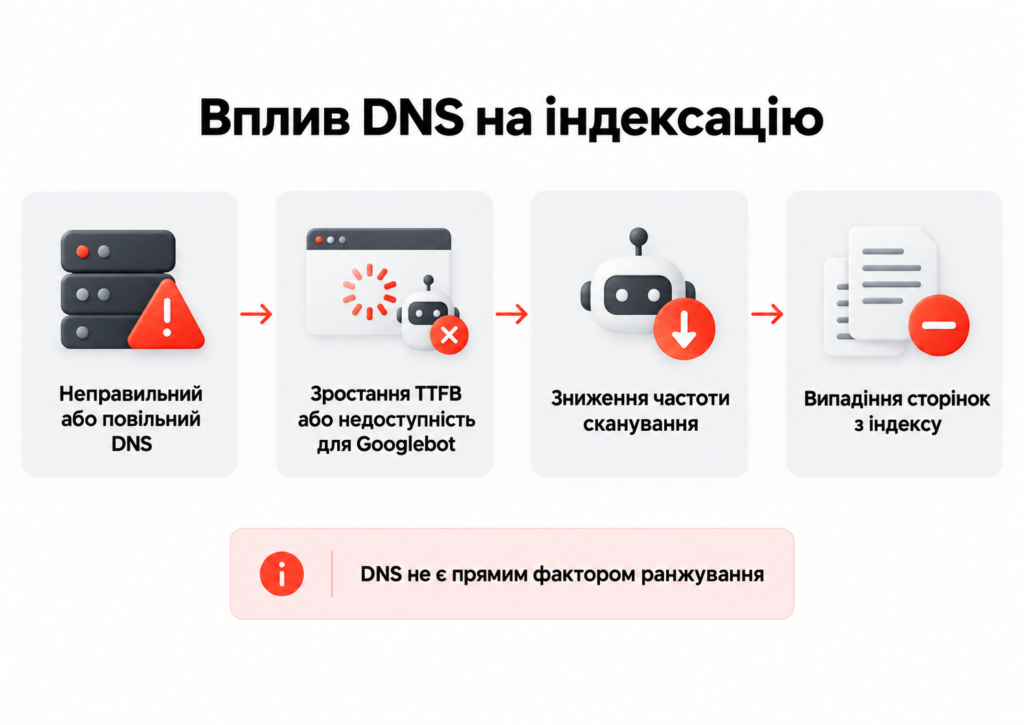
Но из-за неправильно настроенного DNS ломаются вещи, которые напрямую влияют на ранжирование, и именно на стыке DNS и SEO стоит понимать, где заканчивается чисто техническая часть и начинается прямое пересечение со скоростью ответа сервера, доступностью сайта для Googlebot и корректной структурой поддоменов. Чтобы вовремя обнаружить подобные проблемы, пригодится статья «SEO-аудит сайта: чек-лист с рекомендациями».
Скорость DNS-ответа и время до первого байта
Резолвинг DNS обычно забирает от нескольких до десятков миллисекунд и добавляется к времени до первого байта (TTFB) — показателю, который Google учитывает опосредованно через Core Web Vitals.
Медленный или перегруженный DNS-провайдер добавляет задержку еще до того, как браузер вообще отправит первый запрос на сам сервер сайта, и это видно в PageSpeed Insights отдельной строкой в водопаде загрузки. Подробнее о составляющих итоговой оптимизации ресурса и методиках ее корректного измерения — в статье «Скорость загрузки сайта».
Что ломается в индексации при неправильном DNS
Неправильный DNS блокирует индексацию сайта. Если Googlebot не может достучаться до сервера из-за сбоя в A-записи или недоступного авторитетного сервера, страницы постепенно выпадают из индекса, а в Search Console появляются уведомления типа «DNS-ошибка» или «Сервер не ответил».
Это не мгновенный процесс: Google не удаляет страницы из индекса после первой неудачной попытки, но при повторяющихся сбоях в течение нескольких дней начинает снижать частоту сканирования сайта, а уже проиндексированные страницы постепенно выпадают.
Если трафик из поиска просел без видимой причины, а в Search Console видите ошибки доступности, это повод проверить именно DNS-конфигурацию в первую очередь, до углубления в остальные SEO-гипотезы. Подробнее о типичных причинах выпадения страниц из индекса — в статье «Почему Google не индексирует сайт».
Поддомен или подпапка: как это выглядит на уровне DNS
В этом контексте техническая реализация полностью отражает SEO-стратегию. Подпапка (example.com/blog) не требует никаких изменений в DNS, поскольку остается частью того же домена и A-записи, тогда как поддомен (blog.example.com) требует отдельного CNAME- или A-элемента и для части поисковых систем воспринимается как обособленный ресурс со своим весом в ранжировании.
Это не повод механически выбирать подпапку потому, что это «проще в DNS», — решение стоит принимать из SEO-соображений (структура контента, потребность в отдельном поддомене для другого продукта или языка), а DNS-настройка уже подстраивается под него. Развернутое сравнение подходов с примерами — в статье «Что такое поддомены и как их использовать в SEO».
Переезд домена и что проверить со стороны DNS
Смена имени ресурса (а не просто хостинг-провайдера) добавляет к базовому DNS-алгоритму еще один этап: параллельное функционирование предыдущего и нового адресов в течение переходного периода с 301-редиректами. Пока перенаправления не подтверждены поисковой системой, предыдущий домен стоит держать активным, с корректной конфигурацией: его преждевременное отключение приведет к потере трафика, который еще не успел адаптироваться.
Полный перечень действий для миграции сайта — в чек-листе о переносе на новый домен.
Безопасность DNS: DNSSEC, CAA и защита аккаунта регистратора
Для бизнеса взлом DNS — это не абстрактная угроза, а реальный риск потерять домен, почту и доверие клиентов одновременно. Если кто-то получает контроль над DNS-записями, он может перенаправить весь трафик сайта и всю почту на собственные серверы, оставаясь незамеченным днями.
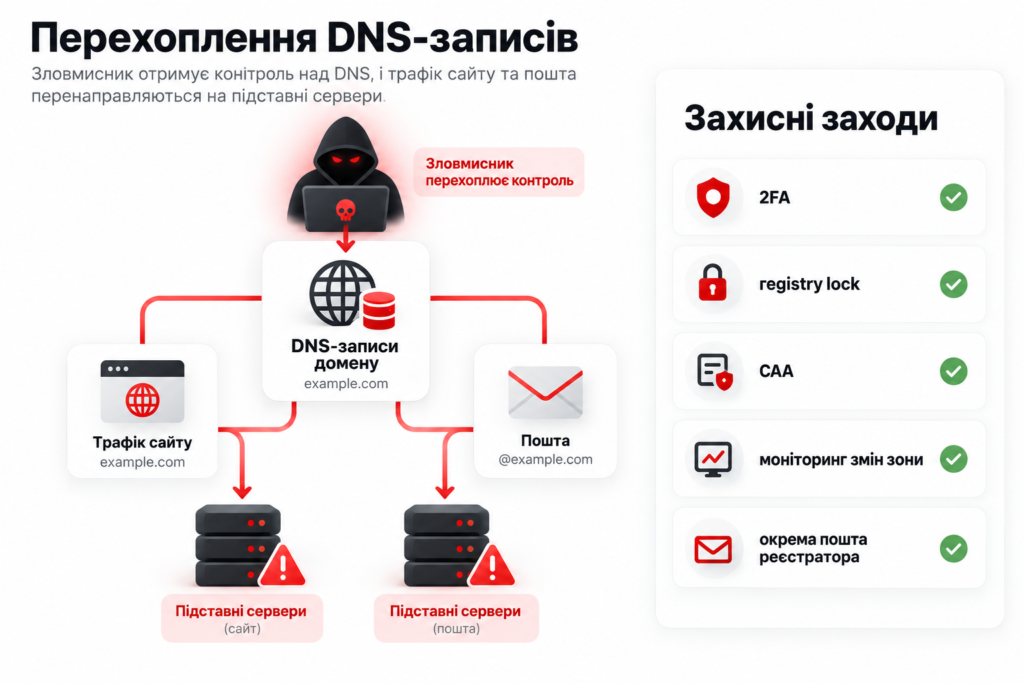
Ниже — три практические вещи, которые закрывают большинство реальных сценариев атаки.
DNSSEC: что это и нужно ли вам
DNSSEC подтверждает подлинность DNS-ответа криптографической подписью — это доказывает, что данные от авторитетного сервера не подменили по дороге, а не шифрует сам трафик запроса (для этого существуют отдельные протоколы DoH, DoT и DoQ, о которых расскажем ниже).
Здесь стоит сразу разделить две разные цифры, которые легко перепутать: по данным анализа зонных файлов TLD dnschkr.com, по состоянию на февраль 2026 года подписано около 4,3% доменов в зоне .com — это показатель того, сколько владельцев доменов включили подпись на своей стороне. Однако, по данным измерений Cloudflare Radar, реальная сквозная криптографическая проверка (когда резолвер пользователя действительно сверяет подпись, а не просто получает ее) происходит лишь в примерно 0,5% запросов в мире по состоянию на середину 2026 года — остальные подписанные ответы просто игнорируются резолверами, которые не настроены на проверку.
Разница между этими цифрами и объясняет, почему DNSSEC существует более десятилетия, но до сих пор не дает массовой практической защиты: подписать домен несложно, а вот чтобы эту подпись кто-то реально проверял, должен быть настроен соответствующий резолвер на другом конце. DNSSEC стоит включать для доменов финансовых сервисов, органов власти или любого бизнеса, где цена подмены трафика высока. Для обычного информационного или небольшого коммерческого сайта это скорее желательная, а не критическая мера, особенно если хостинг-провайдер поддерживает DNSSEC одним переключателем в панели, без ручного управления ключами.
DNS-хайджекинг и подмена записей
DNS-хайджекинг — это подмена DNS-записей злоумышленником, и случается это тремя основными путями: взлом аккаунта у регистратора домена (самый частый вектор — слабый пароль или фишинг), отравление кеша промежуточного резолвера устаревшими или поддельными записями, прямая атака на самого DNS-провайдера.
В любом из этих сценариев последствие для бизнеса одно и то же: сайт и почта продолжают казаться доступными, но на самом деле трафик идет через серверы злоумышленника — посетители могут попадать на фишинговую копию сайта, а почта — перехватываться или подменяться еще до того, как владелец домена заметит проблему.
Как защитить домен
Сохранение контроля над доменным именем требует комплексного подхода к его безопасности на всех уровнях:
- Включить двухфакторную аутентификацию в аккаунте регистратора домена — это закрывает самый частый вектор атаки сразу.
- Активировать registry lock, если регистратор его предлагает, — дополнительная защита, требующая отдельного подтверждения для любых изменений NS-записей или передачи домена.
- Добавить CAA-запись, чтобы чужой центр сертификации не мог выпустить SSL-сертификат на ваш домен даже в случае частичной компрометации.
- Настроить мониторинг изменений в DNS-зоне — оповещение о любом изменении записей позволяет заметить подозрительную активность в течение минут, а не недель.
- Использовать отдельный, защищенный почтовый ящик для аккаунта регистратора домена, а не обычную рабочую почту, которую легче скомпрометировать.
Внедрение этих базовых мер предосторожности позволит свести к минимуму риск несанкционированного доступа или кражи домена.
Публичные DNS и шифрование запросов: DoH, DoT, DoQ
Публичный DNS отличается от DNS провайдера интернета тем, что работает независимо от того, к какому оператору вы подключены, — тот же резолвер можно использовать дома, на работе и в мобильной сети, получая одинаковое поведение фильтрации или скорости.
Ниже — четыре наиболее распространенных сервиса без рекламы какого-то одного из них как «лучшего».
Cloudflare 1.1.1.1, Google 8.8.8.8, Quad9, AdGuard
| Сервис | Адреса | Особенности | Кому подойдет |
| Cloudflare | 1.1.1.1 / 1.0.0.1 | Один из самых быстрых публичных резолверов, заявлено отсутствие долгосрочного логирования запросов | Скорость и приватность без фильтрации |
| Google Public DNS | 8.8.8.8 / 8.8.4.4 | Крупнейшая инфраструктура, стабильная скорость в большинстве регионов | Универсальный вариант без фильтрации |
| Quad9 | 9.9.9.9 / 149.112.112.112 | Некоммерческая организация, блокирует известные вредоносные домены по умолчанию | Базовая защита от фишинга и вредоносных программ |
| AdGuard DNS | 94.140.14.14 / 94.140.15.15 | Блокирует рекламу и трекеры на уровне DNS без отдельного приложения | Кто хочет меньше рекламы без адблокера |
DoH, DoT и DoQ простыми словами
Обычный DNS-запрос идет открытым текстом, и теоретически кто угодно между устройством и резолвером — от провайдера до публичной Wi-Fi сети в кафе — может увидеть, какие домены вы запрашиваете, даже если само содержимое сайта зашифровано через HTTPS. DoH (DNS over HTTPS) и DoT (DNS over TLS) шифруют сам DNS-запрос: DoH маскирует его под обычный HTTPS-трафик, поэтому такой обмен заблокировать или ограничить отдельно значительно сложнее. Напротив, DoT работает через выделенный зашифрованный канал, поэтому его легче распознать и при необходимости заблокировать на уровне сети. DoQ (DNS over QUIC) — более новый вариант поверх протокола QUIC, который сочетает скорость установления соединения UDP с шифрованием TLS и постепенно набирает поддержку в современных браузерах и операционных системах.
Для обычного пользователя разница между тремя протоколами непринципиальна — важно лишь, чтобы DNS-запрос был зашифрован хоть каким-то из них, а не шел открытым текстом.
Стоит ли менять DNS на компьютере и что это реально дает
Честный ответ без завышенных обещаний: прирост скорости загрузки страниц от смены DNS-провайдера обычно неощутим для рядового посетителя — современные DNS-серверы в большинстве своем достаточно быстры. Главная реальная ценность смены публичного DNS — приватность (меньше логирования запросов провайдером) и фильтрация (блокировка рекламы или вредоносных доменов на уровне сети, как в AdGuard DNS), а не обещанное «ускорение интернета», которое часто встречается в маркетинговых материалах самих сервисов.
Что делать, когда DNS не работает: разбор типичных ошибок
Ошибки DNS-сервера — это половина всего поискового трафика темы, и базовые туториалы о них обычно даже не упоминают.
Ниже — четыре самые частые ситуации с конкретными шагами исправления.
DNS_PROBE_FINISHED_NXDOMAIN: что означает и как исправить
Эта ошибка Chrome означает, что браузер получил от DNS ответ вроде «такого домена не существует» (NXDOMAIN) — причина заключается либо в локальных настройках пользователя, либо в конфигурации самого ресурса.
Если сайт открывается у других людей, проблема локальная. Попробуйте перезапустить роутер, проверить, нет ли банальной ошибки в написании адреса, очистить DNS-кеш своего устройства (команды — в следующем разделе).
Если сайт не открывается ни у кого, проблема кроется в самом домене. Чаще всего это просроченная регистрация, ошибка в NS-записях после недавней смены хостинга или вообще отсутствие A-записи для введенного адреса.
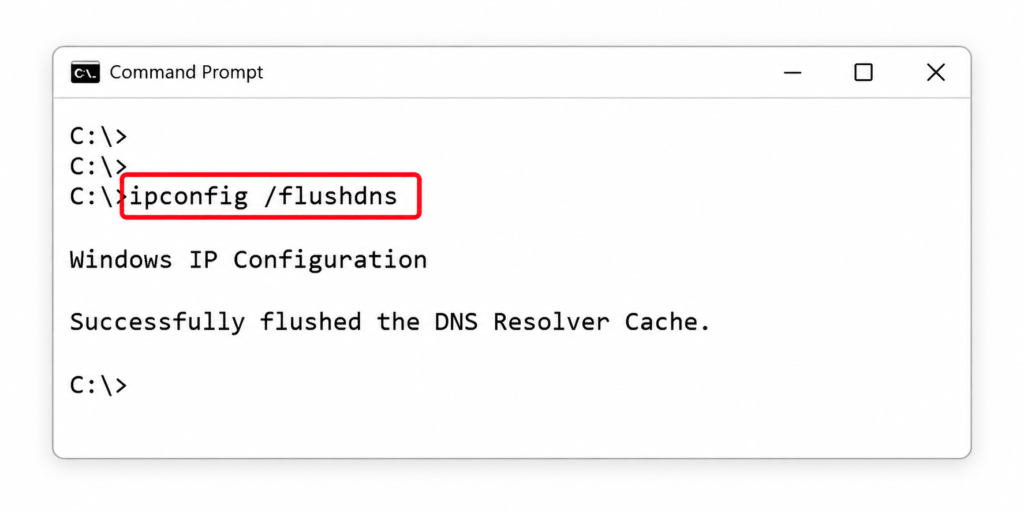
- Windows: открыть командную строку и выполнить ipconfig /flushdns, затем проверить соединение заново.
- macOS: в терминале выполнить sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder.
- Android: в большинстве версий достаточно переключить авиарежим на несколько секунд или перезапустить Wi-Fi-соединение, так как отдельной команды очистки кеша в системе нет.
- Мобильный интернет: если ошибка наблюдается только через сотовую сеть, попробуйте вручную изменить DNS в настройках частного DNS на 8.8.8.8 или 1.1.1.1 вместо DNS оператора.
Последовательная проверка этих параметров позволяет быстро устранить локальные препятствия и вернуться к нормальной работе.
DNS-сервер не отвечает
Когда DNS-сервер не отвечает, пошаговая диагностика движется от простого к сложному: сначала проверьте, открывается ли тот же сайт с другого девайса в этой же сети. Если да, это означает, что сбой является локальным и касается только одного гаджета, а не подключения в целом.
Следующий шаг — сменить канал связи (например, переключить Wi-Fi на мобильные данные). Если ресурс загружается, источник неполадки кроется именно в настройках сетевого оборудования. Последний шаг — банальный перезапуск роутера: он сбрасывает собственный DNS-кеш устройства и часто устраняет временные сбои без дальнейшей диагностики.
Как очистить DNS-кеш
Очистить DNS-кеш нужно, когда записи домена уже обновились на сервере, а устройство продолжает показывать старую версию сайта из-за устаревшего локального кеша.
Windows (командная строка): ipconfig /flushdns
macOS (терминал): sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder
Linux (systemd-resolved): sudo systemd-resolve —flush-caches
Отдельно от системного кеша браузер Chrome ведет собственный DNS-кеш: сбросить его можно на странице chrome://net-internals/#dns кнопкой «Clear host cache», что полезно, когда системный flush dns не помог, а проблема — именно в Chrome. На Android отдельного кеша DNS на уровне системы в большинстве своем нет — обновление происходит автоматически при переподключении к сети.
Файл hosts: когда он спасает, а когда вредит
Файл hosts позволяет вручную привязать домен к конкретному IP-адресу на своем компьютере, в обход обычного DNS-запроса. В зависимости от обстоятельств этот инструмент может как выручить, так и навредить.
Основная польза проявляется во время переезда: добавив строку с IP-адресом нового сервера и доменом в hosts, можно проверить сайт до того, как общий DNS обновится для всех остальных посетителей, не дожидаясь распространения изменений. Вредит он, когда строку забывают убрать после завершения тестирования: сайт на этом конкретном компьютере продолжает показывать старую (тестовую) версию или вообще становится недоступным, когда тестовый сервер отключают, — владелец забытой строки долго не понимает, почему у него «что-то не так», тогда как у всех остальных все работает нормально.
Инструменты для проверки DNS
Для типичных задач проверка DNS-записей не требует ни одного платного инструмента — ниже предоставляем базовый набор бесплатных сервисов под каждую конкретную задачу.
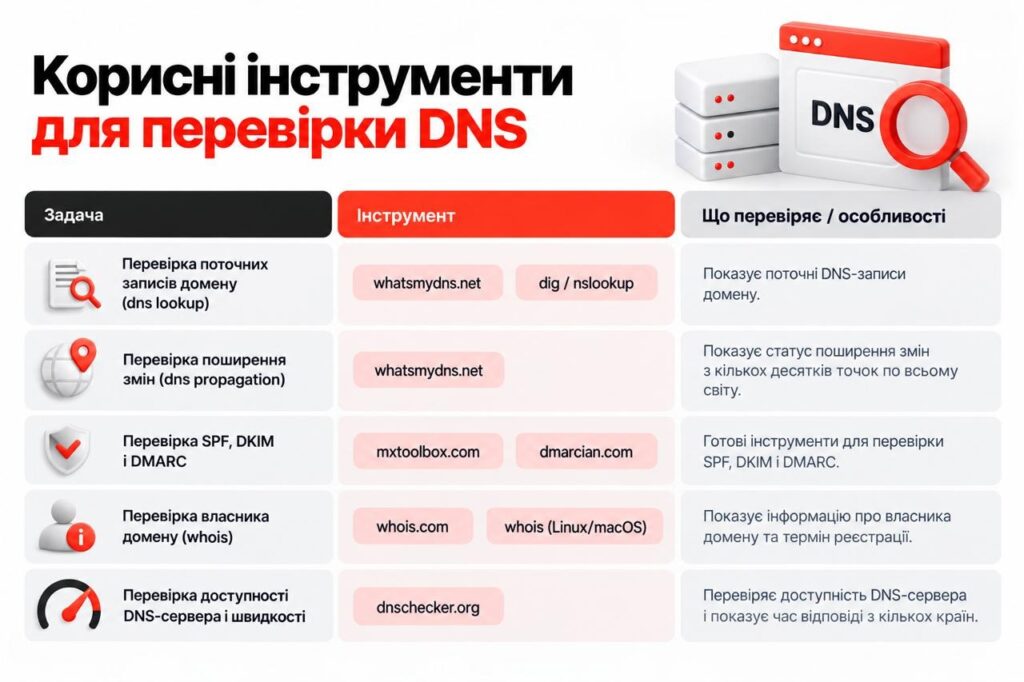
Проверка DNS-записей онлайн занимает буквально секунды и не требует установки программ:
- Анализ текущих записей домена (dns lookup) — whatsmydns.net или обычный dig/nslookup в терминале.
- Мониторинг распространения изменений по регионам мира (dns propagation) — whatsmydns.net показывает статус из нескольких десятков точек одновременно.
- Аудит SPF, DKIM и DMARC — mxtoolbox.com или dmarcian.com с готовыми инструментами именно под эти три типа записей.
- Проверка владельца и срока регистрации домена (whois) — whois.com или команда whois в терминале Linux/macOS.
- Оценка доступности DNS-сервера и скорости ответа (dns checker) — dnschecker.org показывает результат сразу из нескольких стран.
Использование этих онлайн-инструментов позволяет быстро диагностировать состояние домена и заблаговременно выявить любые сбои в его работе. А если вам нужна помощь специалистов по комплексному продвижению или техническому сопровождению, вы всегда можете обратиться за поддержкой к команде Elit-Web.
Мнение эксперта Elit-Web
«Был случай, когда клиент самостоятельно переносил сайт на новый хостинг в пятницу вечером (без снижения TTL заранее и без проверки MX-записей). Почта на домене просто переставила приходить: заказы из формы на сайте уходили в никуда, а клиенты, пытавшиеся написать напрямую, получали ошибку доставки. Проблему нашли только позже, когда подключили нас, — MX-записи забыли перенести на нового DNS-провайдера, и несколько дней почта терялась без единого уведомления об ошибке. С тех пор для любого переезда клиента мы настаиваем на чек-листе со снижением TTL за сутки и отдельной сверкой MX до, а не после смены NS-записей — это пять минут работы, которые спасают от утерянных заказов».
Мищенко Сергей, Chief Marketing Officer
Выводы
DNS — инфраструктура, которая незаметна, пока работает правильно, и становится источником утерянных заказов, исчезнувшей почты и просевшего трафика в ту минуту, когда что-то пойдет не так. Понимание того, как устроены записи, почему почта требует отдельного внимания к SPF, DKIM и DMARC и что именно проверить перед переездом на новый хостинг, экономит дни простоя и спасенные письма клиентов. DNS не является прямым фактором ранжирования, но именно из-за него чаще всего ломается то, что напрямую влияет на позиции: доступность сайта для Googlebot и скорость ответа сервера.
Если после прочитанного остаются сомнения, правильно ли настроен DNS именно вашего домена, SEO-аудит сайта от Elit-Web может проверить и эту часть технической инфраструктуры вместе с другими SEO-параметрами.
FAQ
Что такое DNS простыми словами?
DNS — это система, превращающая доменное имя в IP-адрес, по которому фактически расположен сервер сайта. Короткое объяснение, как работает DNS: браузер спрашивает резолвер, который по цепочке серверов находит ответ и возвращает его, а без DNS пришлось бы запоминать числовые адреса вроде 192.0.2.10 вместо удобных имен.
Сколько времени обновляются DNS-записи?
Зависит от TTL конкретной записи — обычно от нескольких минут до 24–48 часов для полного распространения DNS по всему миру. Если перед изменением заранее снизить TTL до 300 секунд, обновление в большинстве резолверов происходит в течение нескольких часов.
Как узнать, какие DNS-записи у моего домена?
Самое простое решение — ввести домен на whatsmydns.net или воспользоваться командой nslookup или dig в терминале с указанием нужного типа записи (A, MX, TXT и т. д.). Это покажет текущие значения без входа в панель хостинга или регистратора.
Влияет ли DNS на SEO?
Напрямую — нет, DNS не является фактором ранжирования сам по себе. Опосредованно — да: из-за неправильного DNS Googlebot может не достучаться до сервера, страницы выпадают из индекса, а медленный резолвинг добавляется к времени загрузки контента. Подробнее — в развернутом разделе о DNS и SEO выше.
Что означает ошибка DNS_PROBE_FINISHED_NXDOMAIN?
Это означает, что DNS не нашел запрошенный домен — либо из-за локального сбоя на устройстве (устаревший кеш, сбой сети), либо из-за реальной проблемы с самим доменом (просроченная регистрация, ошибка в записях). Полный разбор с командами исправления — в соответствующем разделе выше.
Как очистить DNS-кеш на компьютере?
Для очистки DNS-кеша в ОС Windows выберите ipconfig /flushdns в командной строке. На macOS — sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder в терминале. Для Chrome отдельно — страница chrome://net-internals/#dns.
Какой публичный DNS лучше?
Однозначного победителя нет — все зависит от задачи: Cloudflare и Google ориентированы на скорость без фильтрации, Quad9 добавляет базовую защиту от вредоносных доменов, AdGuard DNS блокирует рекламу на уровне сети. Полное сравнение адресов и особенностей — в таблице выше.
Зачем нужны SPF, DKIM и DMARC?
Эти три записи подтверждают, что письмо действительно отправлено с вашего домена, а не подделано злоумышленником, — без них почта в 2026 году с высокой вероятностью попадает в спам крупных провайдеров. Подробный разбор каждой записи с примерами строк — в разделе о DNS для почты выше.
Нужен ли мне DNSSEC?
Это зависит от типа бизнеса: для финансовых сервисов, органов власти или любого, где подмена трафика стоит очень дорого, DNSSEC следует включать. Для небольшого информационного или коммерческого сайта это желательная, но не критическая мера, особенно если хостинг включает ее одним переключателем без ручного управления ключами.


Богдан Захарченко